你好,打扰了,我们现在也计划在香港部署一台Centos服务器和公司的山石防火墙建...
早在2005年,为解决国内办公室访问香港邮件服务器时连接被随机中断而产生大量重复邮件的问题,我们在香港IDC机房的NetScreen防火墙上部署了IPsec VPN服务器,国内员工电脑上安装VPN客户端软件,在发送邮件前先VPN拨号,虽然麻烦,但成功解决了问题。到了2007年,公...
还有 1 人发表了评论 加入4553人围观早在2005年,为解决国内办公室访问香港邮件服务器时连接被随机中断而产生大量重复邮件的问题,我们在香港IDC机房的NetScreen防火墙上部署了IPsec VPN服务器,国内员工电脑上安装VPN客户端软件,在发送邮件前先VPN拨号,虽然麻烦,但成功解决了问题。到了2007年,公...
还有 1 人发表了评论 加入4553人围观
说实话,用什么版本真的那么重要吗?不一定
用的好用的稳定才是第一位,但是确实可以聊一下,因为做技术的还是很好奇。现在8.0 LTS官宣
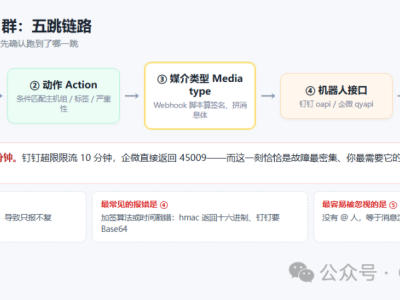
我们前几篇把吐槽最多的坑补齐了,并且机器也纳管进来了,大屏也投上了。但是,有个重点的事情每有做-有效的监控没有做。
聊完业务探活和网络设备,回到最常见的场景:Windows 服务器怎么纳管。国内不少业务系统还跑在 Windows 上——AD 域控、IIS 站点、
对于交换机、路由器、防火墙,这类设备有个硬性特点——你装不了 agent
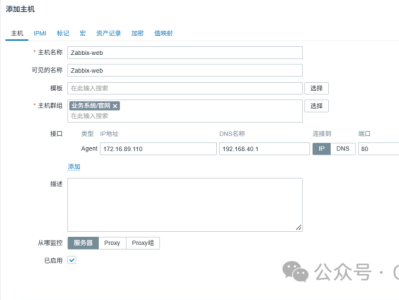
前几篇我们一直在折腾"机器":装 Zabbix、纳管 Linux、搭大屏。但说实话,CPU 曲线一条平的、内存也正常,业务却打不开
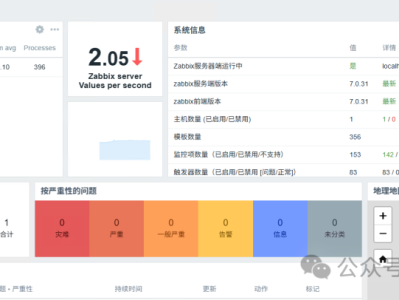
前面两篇我们把 Zabbix 7.0 装好了、也把第一台主机监控起来了,数据是采上来了,但说实话,还是那副"工程师界面",领导路过看一眼,完全 get 不到重点。我跟你讲,运维这行有个不成文的规矩:
上篇文章我聊了 Zabbix 7.0
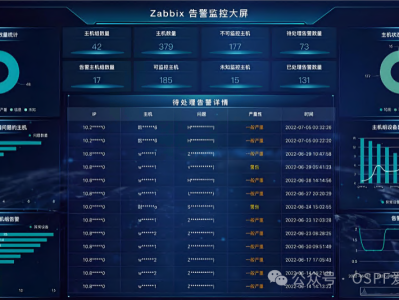
59
服务器的 Nginx IP 黑名单完整配置,包括手动封禁、自动封禁、滚动 60 秒请求计数、封禁到期、