很多员工觉得,向日葵不就是个远程工具吗?临时在家连下电脑,多大点事。
我跟你说,这不是工具,是埋在你内网里的定时炸弹。
无数企业踩坑,都是栽在“小事无所谓”这五个字上。
01 向日葵看着人畜无害,实则是泄密后门
你以为向日葵只是远程帮你修电脑?它的本质:只要电脑装上向日葵,任何人拿到这台设备的识别码+验证码,就能跨互联网,直接接管这台电脑的全部权限。
屏幕、文件、剪贴板全都敞开。可以复制研发源代码、设计图纸、财务台账、完整客户名单;可以悄悄截图、批量下载,全程悄无声息,坐在办公室的人,根本察觉不到电脑正在被外人操控。
风险远不止员工主动泄密。还有账号泄露、弱密码、漏洞被黑客盯上。黑客扫到向日葵端口,一旦攻破,整台电脑沦陷,还能以此为跳板,横向渗透进公司内网服务器,勒索病毒、批量窃取数据,接踵而至。
真实案例,血淋淋:
有家制造企业的设计工程师,准备跳槽。白天上班,偷偷在公司电脑装了向日葵。他设置好免密登录,每天晚上在家远程连上工位电脑,把多年积累的全套产品图纸、BOM清单,一点点拖到自己私人网盘。整整两个月,IT毫无察觉。
公司几百万研发投入直接打水漂,打官司取证难到崩溃。老板事后复盘:谁能想到,毁掉项目的,只是一个员工私自下载安装的远程软件。
还有更恐怖的勒索攻击案例:黑客利用向日葵漏洞入侵终端,加密服务器所有文件,企业被迫支付赎金,业务停摆好几天。
02 靠口头禁令没用!员工想装,拦不住
你发通知、开会强调“不许装向日葵”。有用吗? 说实话,基本没用。
员工随便打开浏览器,几分钟就能下载安装,藏在电脑角落。IT一台台巡检,大海捞针。等发现的时候,数据早就流出去了。
口头管控,是最无力的管理。
真正靠谱的做法,是用域智盾,搭建三道铜墙铁壁,从根源卡死向日葵这类违规软件。
第一道防线:禁止私自安装任何新软件,自带企业软件库
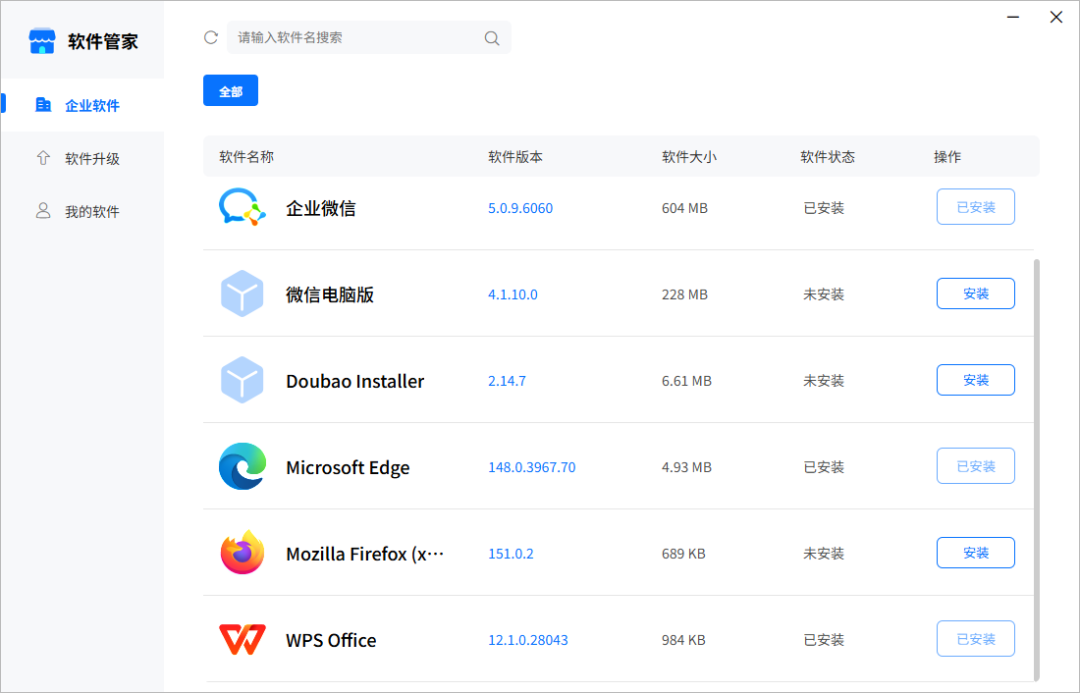
域智盾可以直接锁死终端安装权限,员工电脑,不允许私自安装任何外来程序。想装办公软件、CAD、Office?不用自己网上到处找安装包。
域智盾内置官方软件库,管理员提前把工作需要的合规软件上传入库。员工只能在这个内部软件库里面选择下载安装。外网下载的安装包,双击直接拦截,无法执行安装。 从源头杜绝向日葵、各类破解软件、风险工具落地。
第二道防线:程序黑名单,就算侥幸装上,也跑不起来
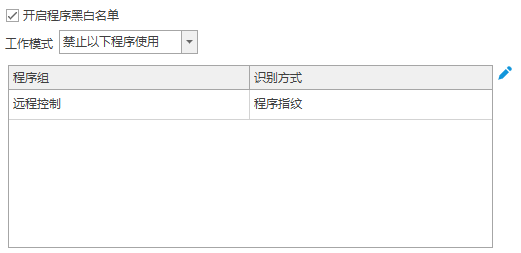
百密难免一疏,万一员工找到漏洞,想方设法把向日葵装上电脑怎么办?没关系,域智盾的程序黑名单直接兜底。
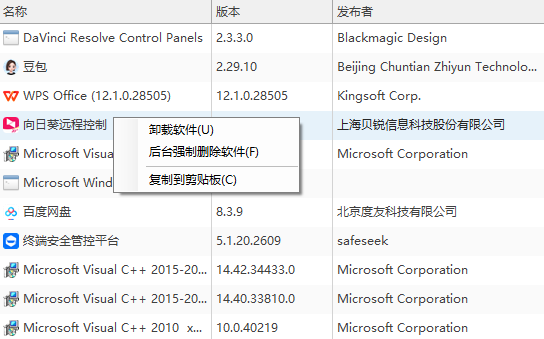
管理员后台,把向日葵的主程序加入黑名单。只要向日葵进程一启动,系统立刻强制终止。软件图标点开,瞬间闪退,根本无法运行。不管是原版、绿色版、修改版,只要匹配进程特征,一律拦截。安装是装上了,但完全打不开,相当于废文件。
第三道防线:实时告警+远程一键卸载,风险秒处置
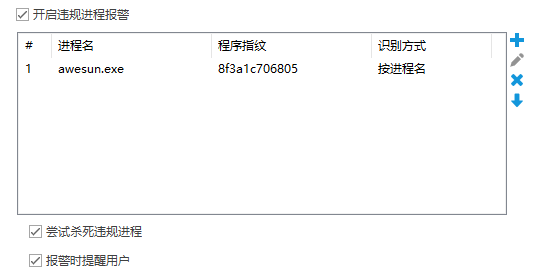
域智盾24小时监控终端程序状态。 一旦检测到电脑出现向日葵安装包、或者尝试启动黑名单违规程序,系统立刻给管理员推送告警消息,标注清楚:哪台电脑、哪个账号、什么时间,试图运行违规软件。 风险刚露头,IT就收到预警,不用等到出事。
更省心的是远程卸载功能。
管理员在管理后台,选中目标终端,一键下发卸载指令。员工电脑联网后自动执行卸载,不需要IT跑到工位,不用打扰员工办公。 发现一台,清理一台,全程日志留痕,方便审计追溯。
不止向日葵,TeamViewer、各类远程工具、网盘、游戏、炒股软件,全部可以加入黑名单统一管控。
03 不止管软件!域智盾,守住企业数据的整套防线
管控违规软件只是域智盾其中一项能力。还记得我们之前聊的主动加密吗?图纸、文档、源代码自动加密,文件拷贝出去就是乱码;搭配USB外设管控、屏幕水印、文件操作审计、违规外联告警。 一边管住终端,不让危险软件进来;一边锁住核心文件,就算有人想拷贝,拿出去也无法使用。
一套系统,同时搞定软件准入管控+数据主动加密+行为审计溯源。不再是单点补丁式防护,而是完整闭环。
写在最后
很多中小企业的安全误区:不出事=没有风险。 向日葵这种远程工具,就是最典型的隐形大坑。 员工随手一装,打开的是企业数据的大门。 别心存侥幸,不要等到图纸外泄、遭遇勒索病毒,损失几百万,才想起做终端管控。
 支付宝微信扫一扫,打赏作者吧~
本文链接:https://www.kinber.cn/post/6813.html 转载需授权!
推荐本站淘宝优惠价购买喜欢的宝贝:
 您阅读本篇文章共花了: